
Приклади фальшивих електронних листів
Фішинг: електронна адреса, схожа на адресу Міністерства фінансів або вашого банку
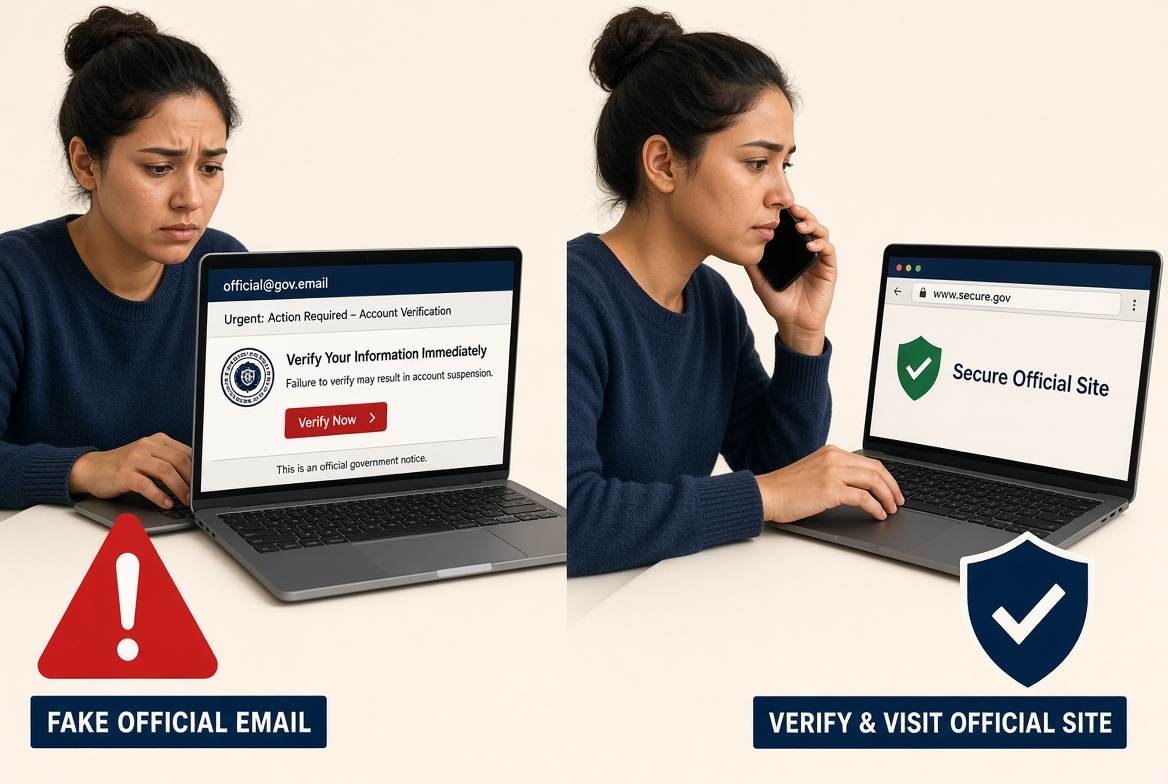
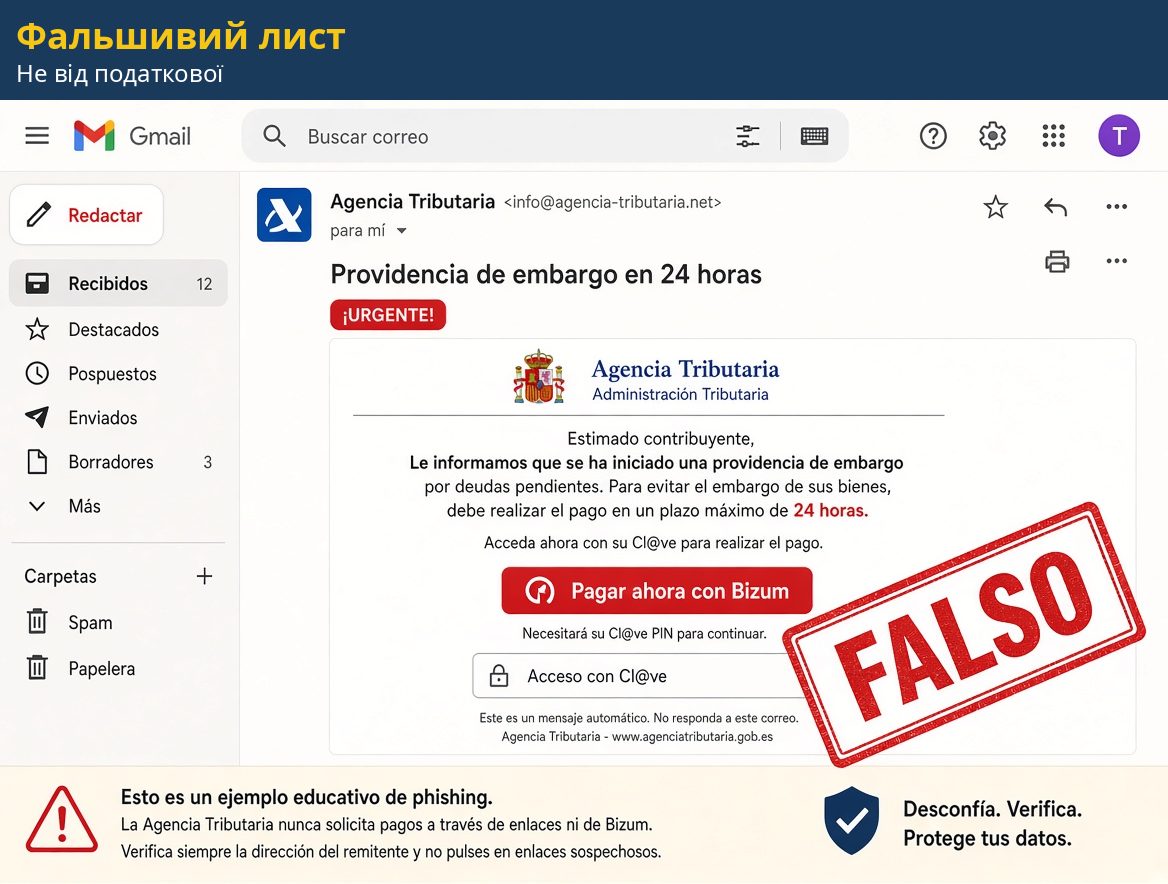
Вони не «зламують» ваш Gmail. Вони надсилають вам прикрасу. Щит в порядку; відправник і кнопка, немає. Нижче наведено дві освітні моделі — вони позначені НЕПРАВДА.
Як це працює, крок за кроком
- Приманка. Страх (арешт, дублікат Bizum, штраф) чи винагорода (повернення коштів з казначейства).
- Намальований відправник. Прочитайте повну адресу:
tax-agency.netце не такmail.aeat.es.caixabanc-secure.netЦе не банк. - Посилання. No va a sede.agenciatributaria.gob.es. Va a una web clonada que pide Cl@ve, tarjeta o el SMS de 6 dígitos.
- Друга дія. За допомогою цього ключа вони очищають обліковий запис або встановлюють AnyDesk, «щоб вам допомогти».
Казначейство не стягує плату в Bizum або в криптовалюті. Банк не вимагає від вас SMS-повідомлення про підпис електронною поштою. Поліція не відкриває файл із вкладеним PDF-файлом.
Що подивитись за 10 секунд
- Домен саме такий офіційний список?
- Вони запитують у вас код, який щойно надійшов на ваш мобільний? Повісьте електронний лист. Цей код є ключовим.
- Чи є 24-годинний пік? Це сценарій. AEAT справді попереджає в штабі та на папері, а не червоною кнопкою.
Якщо вже вжалили
- Otro aparato: cambia claves del banco, del correo y de Cl@ve.
- 900 за пластик, а не за повідомлення. 017. Скарга.
Вісім питань до рубання
- Ви очікували такого дзвінка, електронного листа чи SMS? Якщо ні, це може бути приманка.
- Ви справді знаєте, кому це належить? Якщо ви не можете підтвердити це через інший канал, зупиніться.
- Чи можете ви зараз перевірити відправника? Повна адреса, а не намальоване ім'я. Ідентифікатор абонента також підроблений.
- Чи веде посилання на сайт, який ви впізнаєте? наведення; не натискайте.
- Чи є вкладення? Не відкривай, якщо ти не просив.
- Він запитує гроші, паролі чи дані? Серйозна організація не запитує вас спочатку через цей канал.
- Є дивні помилки чи не ваш тон?
- Вони вас кваплять? Поспіх - це сценарій.
Фішинг використовує ваше ім’я, електронну адресу та іноді вашу посаду: вони перевірили LinkedIn. Не масова пошта. Жест той самий: ви відкриваєте звичайний додаток.
Остерігайтеся оголошень або банерів Google, які копіюють дивні бренди та домени, такі як brand.co.com. Ви пишете адресу або відкриваєте встановлений додаток.