
דוגמאות דוא"ל מזויפות
פישינג: האימייל שנראה כמו משרד האוצר או הבנק שלך
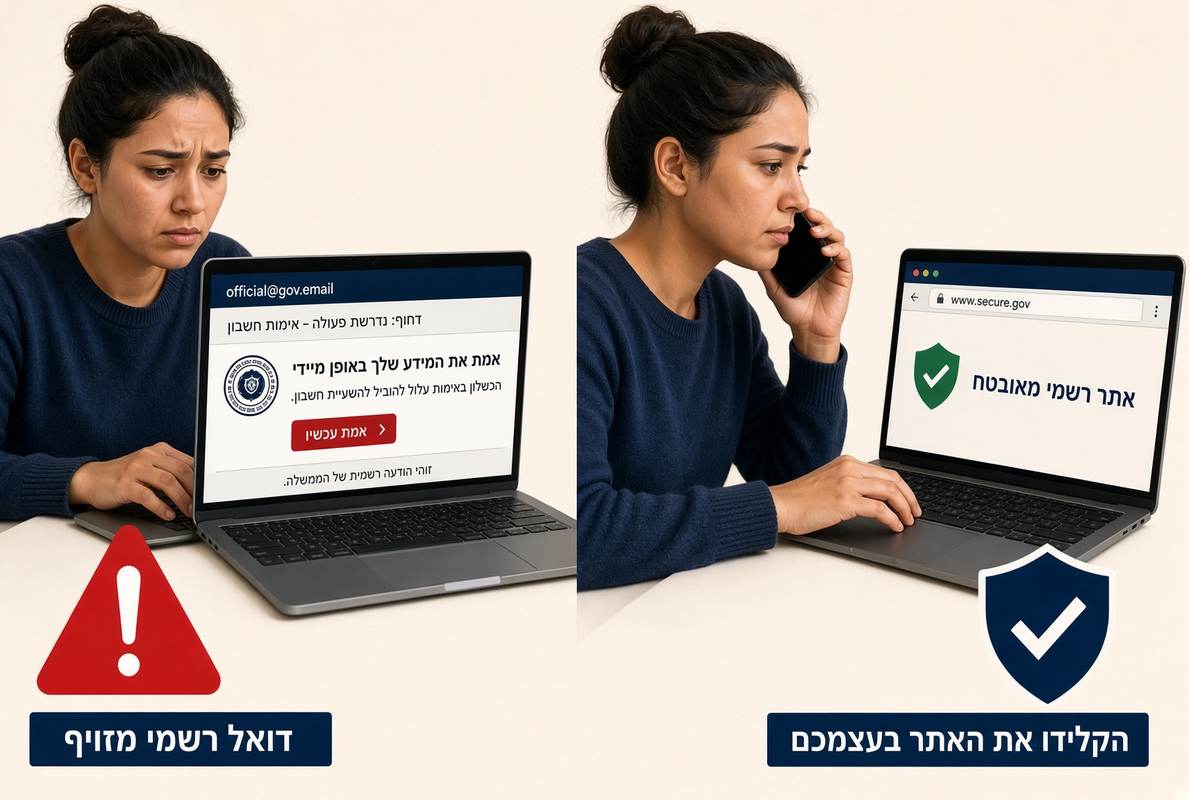
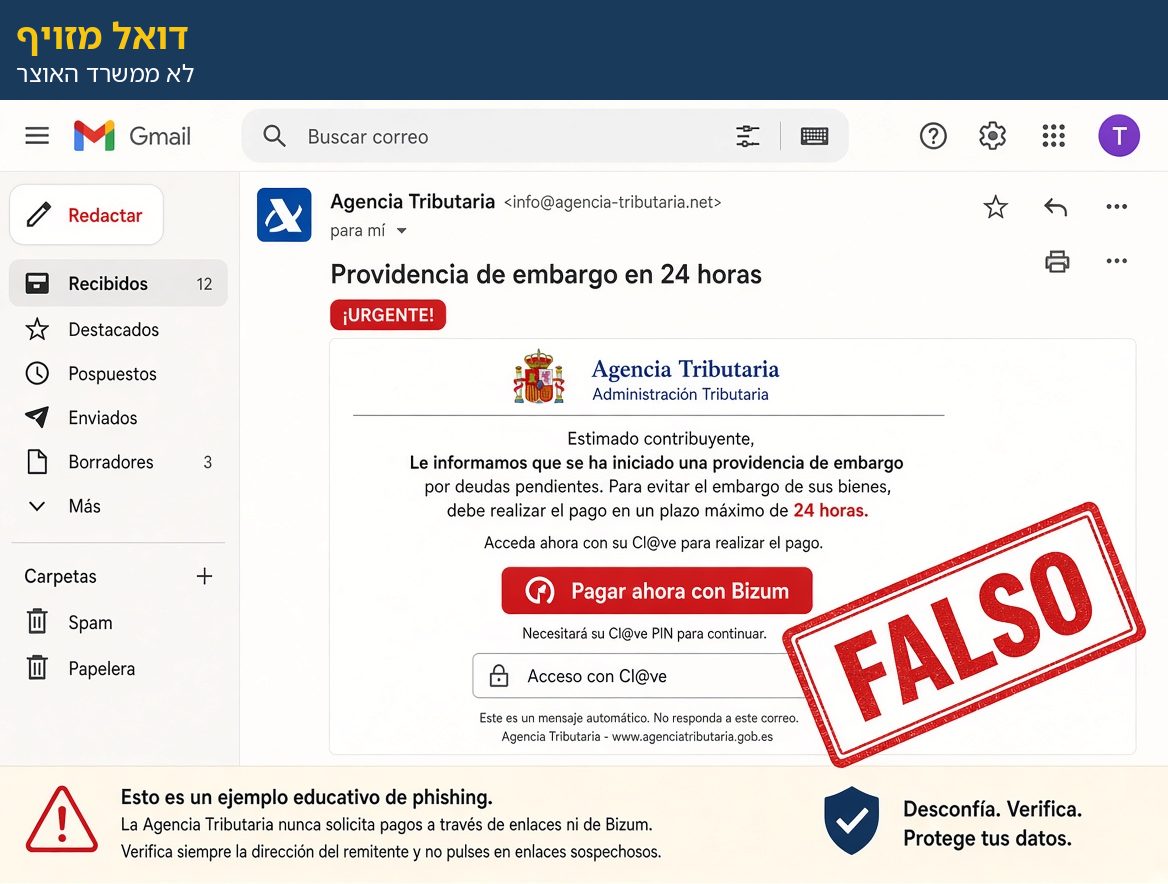
הם לא "פורצים" לג'ימייל שלך. הם שולחים לך קישוט. המגן בסדר; השולח והכפתור, לא. להלן שני מודלים חינוכיים - הם מסומנים FALSE.
איך זה עובד, צעד אחר צעד
- הפיתיון. פחד (תפיסה, שכפול ביזום, קנס) או פרס (החזר מהאוצר).
- השולח המצויר. קרא את הכתובת המלאה:
tax-agency.netזה לאmail.aeat.es.caixabanc-secure.netזה לא הבנק. - הקישור. No va a sede.agenciatributaria.gob.es. Va a una web clonada que pide Cl@ve, tarjeta o el SMS de 6 dígitos.
- המערכה השנייה. עם המפתח הזה הם מרוקנים את החשבון או מתקינים את AnyDesk "כדי לעזור לך."
האוצר אינו מחייב בביזום או בקריפטו. הבנק לא מבקש ממך את ה-SMS החתימה במייל. המשטרה לא פותחת קובץ בצירוף PDF.
מה לצפות תוך 10 שניות
- האם התחום בדיוק זה של הרשימה הרשמית?
- מבקשים ממך קוד שזה עתה הגיע לנייד שלך? נתקו את המייל. הקוד הזה הוא המפתח.
- האם יש עומס של 24 שעות? זה התסריט. ה-AEAT באמת מזהיר במטה ועל הנייר, לא עם כפתור אדום.
אם כבר עקצת
- Otro aparato: cambia claves del banco, del correo y de Cl@ve.
- 900 עבור הפלסטיק, לא זה עבור ההודעה. 017. תלונה.
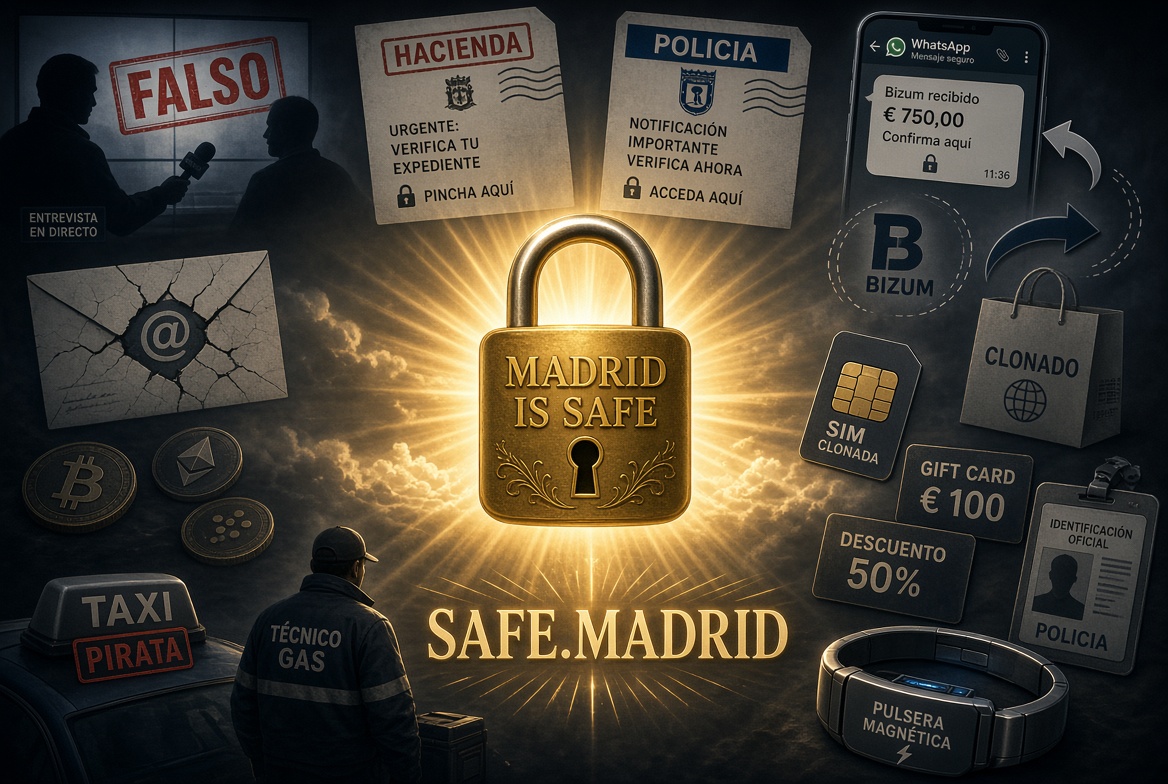
שמונה שאלות לפני הקיצוץ
- ציפית לשיחה הזו, למייל או ל-SMS? אם לא, יכול להיות שזה פיתיון.
- אתה יודע למי זה שייך, באמת? אם אינך יכול לאשר זאת דרך ערוץ אחר, עצור.
- אתה יכול לבדוק את השולח עכשיו? כתובת מלאה, לא השם הצבוע. גם זיהוי המתקשר מזויף.
- האם הקישור עובר לאתר שאתה מזהה? לְרַחֵף; אל תלחץ.
- יש לזה קובץ מצורף? אל תפתח אותו אם לא ביקשת את זה.
- האם הוא מבקש כסף, סיסמאות או נתונים? ישות רצינית לא שואלת אותך קודם דרך הערוץ הזה.
- האם יש טעויות מוזרות או נימה שאינה שלך?
- הם ממהרים אותך? הבלאגן הוא התסריט.
דיוג בחנית משתמש בשם שלך, באימייל שלך ולפעמים בעמדה שלך: הם הסתכלו על LinkedIn. לא דואר המוני. המחווה זהה: אתה פותח את האפליקציה הרגילה.
היזהרו ממודעות או באנרים של גוגל שמכפילים מותגים ודומיינים מוזרים כגון brand.co.com. אתה כותב את הכתובת או פותח את האפליקציה המותקנת.