
Exemplos de e-mail falso
Phishing: o e-mail que se parece com o Tesouro ou com o seu banco
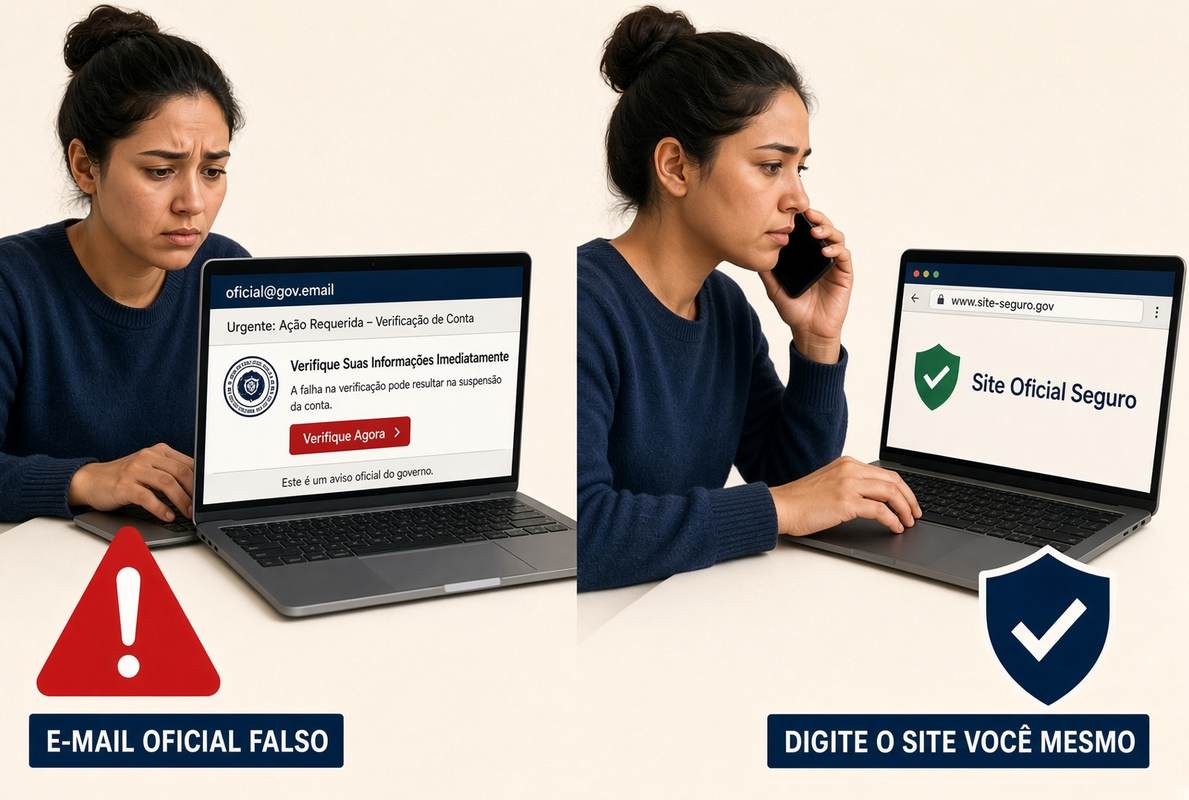
Eles não “hackeiam” seu Gmail. Eles te mandam uma decoração. O escudo está bom; o remetente e o botão, não. Abaixo estão dois modelos educacionais - eles estão marcados FALSO.
Como funciona, passo a passo
- A isca. Medo (apreensão, segunda via de Bizum, multa) ou recompensa (reembolso do Tesouro).
- O remetente pintado. Leia o endereço completo:
agência fiscal.netnão émail.aeat.es.caixabanc-secure.netNão é o banco. - O link. No va a sede.agenciatributaria.gob.es. Va a una web clonada que pide Cl@ve, tarjeta o el SMS de 6 dígitos.
- O segundo ato. Com essa chave eles esvaziam a conta ou instalam o AnyDesk “para te ajudar”.
O Tesouro não cobra em Bizum ou em criptografia. O banco não solicita o SMS de assinatura por e-mail. A Polícia não abre arquivo com PDF anexado.
O que assistir em 10 segundos
- O domínio é exatamente aquele de a lista oficial?
- Eles pedem um código que acabou de chegar no seu celular? Desligue o e-mail. Esse código é a chave.
- Existe uma correria de 24 horas? É o roteiro. A AEAT realmente avisa na sede e no papel, não com um botão vermelho.
Se você já picou
- Otro aparato: cambia claves del banco, del correo y de Cl@ve.
- 900 pelo plástico, não pela mensagem. 017. Reclamação.
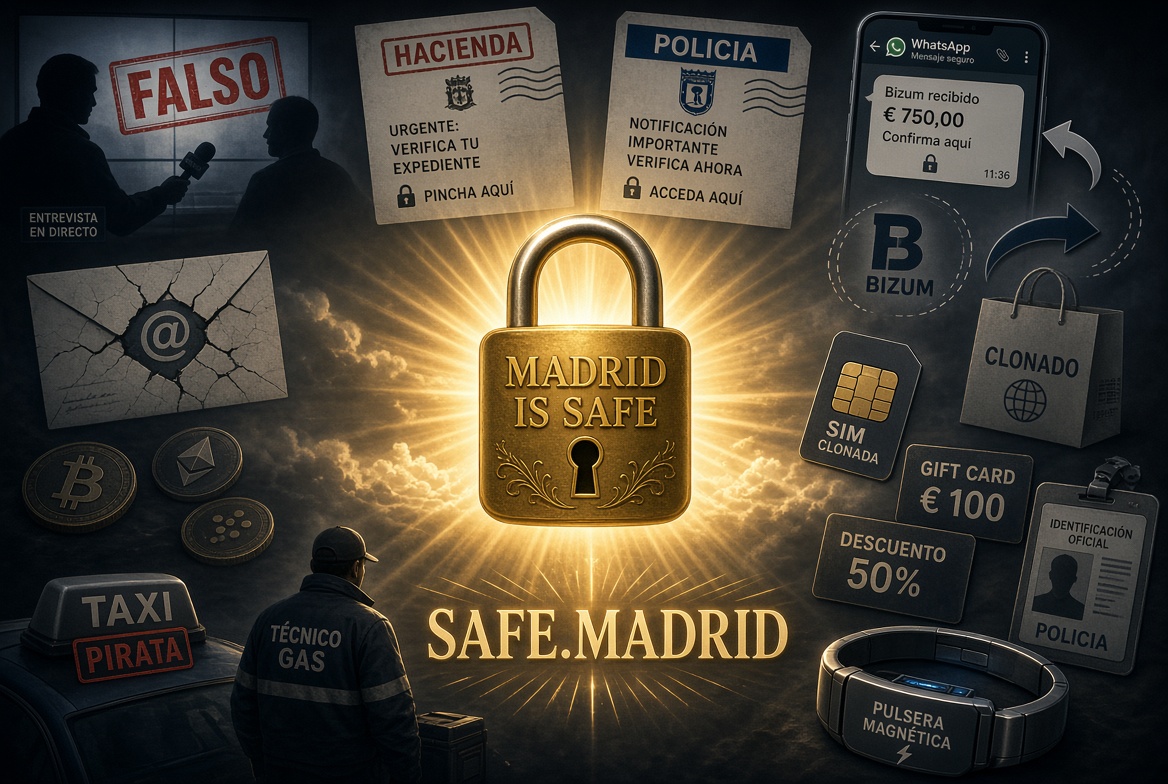
Oito perguntas antes de cortar
- Você estava esperando aquela ligação, e-mail ou SMS? Caso contrário, pode ser uma isca.
- Você sabe a quem pertence, realmente? Se você não conseguir confirmar através de outro canal, pare.
- Você pode verificar o remetente agora? Endereço completo, não o nome pintado. O identificador de chamadas também é falsificado.
- O link leva a um site que você reconhece? Passe o mouse; não pressione.
- Tem anexo? Não abra se você não pediu.
- Pede dinheiro, senhas ou dados? Uma entidade séria não lhe pergunta primeiro por esse canal.
- Existem erros estranhos ou um tom que não é o seu?
- Eles estão apressando você? A pressa é o roteiro.
O spear phishing usa seu nome, seu e-mail e, às vezes, sua posição: eles consultaram o LinkedIn. Não é correio em massa. O gesto é o mesmo: você abre o aplicativo normal.
Cuidado com anúncios ou banners do Google que clonam marcas e domínios estranhos, como brand.co.com. Você escreve o endereço ou abre o aplicativo instalado.