
أمثلة على البريد الإلكتروني الوهمي
التصيد الاحتيالي: البريد الإلكتروني الذي يشبه الخزانة أو البنك الذي تتعامل معه
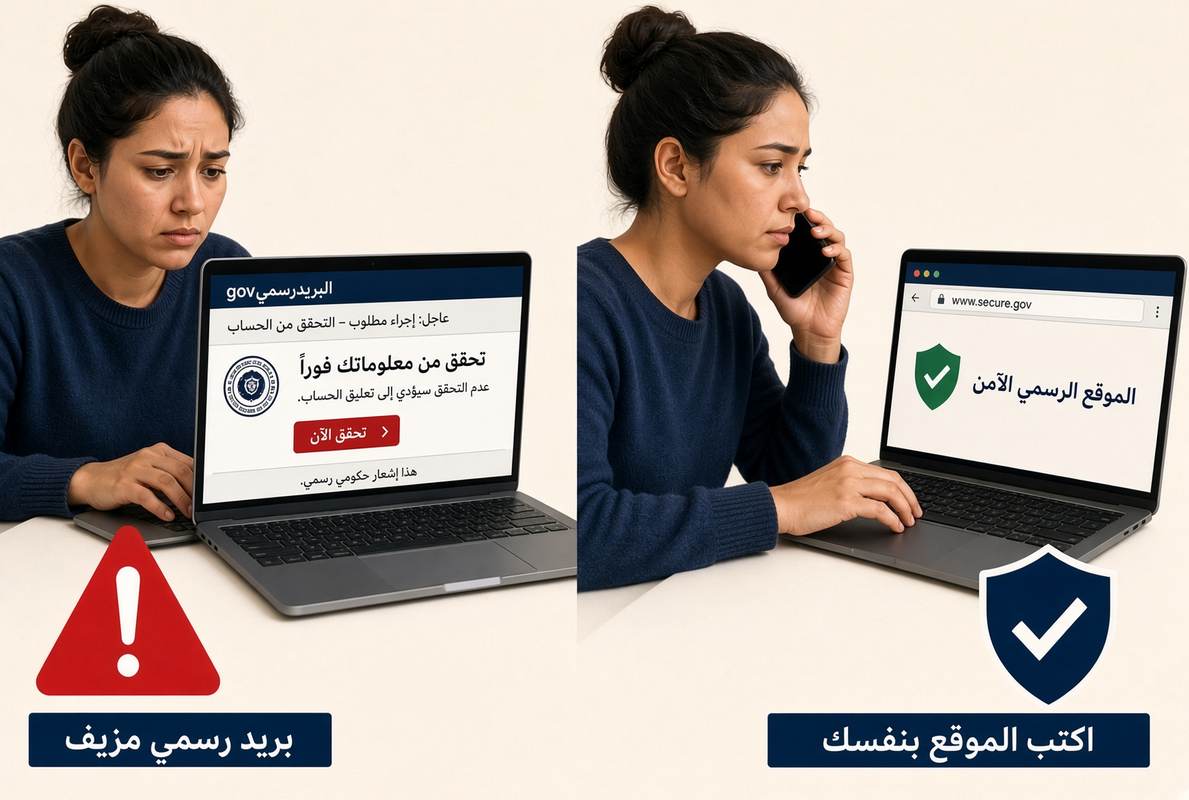
إنهم لا "يخترقون" Gmail الخاص بك. يرسلون لك الديكور. الدرع جيد. المرسل والزر، لا. فيما يلي نموذجان تعليميان - تم وضع علامة عليهما خطأ.
كيف يعمل، خطوة بخطوة
- الطعم. الخوف (الحجز، مكررة البيزوم، الغرامة) أو المكافأة (استرداد الأموال من الخزينة).
- المرسل المطلي. إقرأ العنوان كاملاً:
وكالة الضرائب.نتليس كذلكmail.aeat.es.caixabanc-secure.netإنه ليس البنك. - الرابط. No va a sede.agenciatributaria.gob.es. Va a una web clonada que pide Cl@ve, tarjeta o el SMS de 6 dígitos.
- الفعل الثاني. باستخدام هذا المفتاح، يقومون بإفراغ الحساب أو تثبيت AnyDesk "لمساعدتك".
لا تتقاضى وزارة الخزانة رسومًا بالبيزوم أو بالعملات المشفرة. البنك لا يطلب منك رسالة التوقيع عبر البريد الإلكتروني. لا تفتح الشرطة ملفًا مرفقًا به ملف PDF.
ماذا تشاهد في 10 ثواني
- هل المجال بالضبط هو القائمة الرسمية?
- هل يطلبون منك الرمز الذي وصل للتو على هاتفك المحمول؟ قم بتعليق البريد الإلكتروني. هذا الرمز هو المفتاح.
- هل هناك اندفاع 24 ساعة؟ إنه السيناريو. إن AEAT تحذر حقًا في المقر الرئيسي وعلى الورق، وليس بزر أحمر.
إذا كنت قد لدغت بالفعل
- Otro aparato: cambia claves del banco, del correo y de Cl@ve.
- 900 للبلاستيك وليس للرسالة. 017. شكوى.
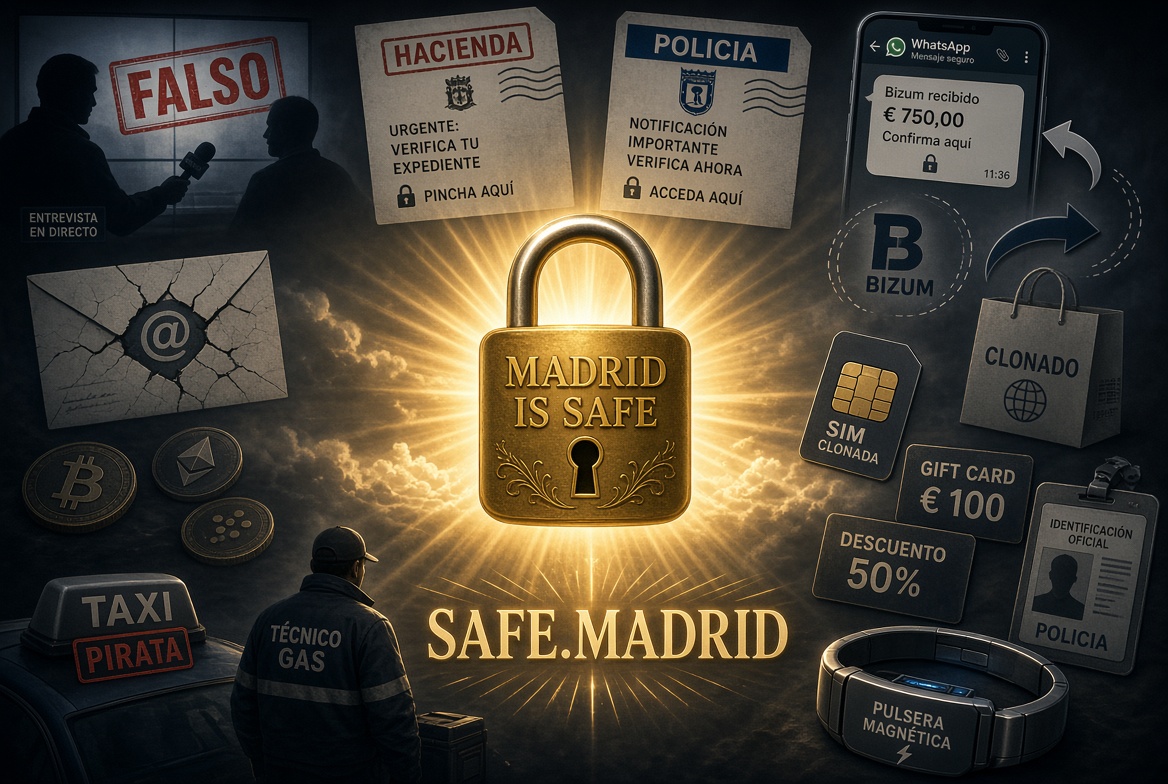
ثمانية أسئلة قبل التقطيع
- هل كنت تتوقع هذه المكالمة أو البريد الإلكتروني أو الرسائل القصيرة؟ إذا لم يكن الأمر كذلك، فقد يكون الطعم.
- هل تعرف لمن ينتمي، حقا؟ إذا لم تتمكن من تأكيد ذلك من خلال قناة أخرى، توقف.
- هل يمكنك التحقق من المرسل الآن؟ العنوان الكامل وليس الاسم المطلي. معرف المتصل مزيف أيضًا.
- هل الرابط يذهب إلى موقع تعرفه؟ تحوم؛ لا تضغط.
- هل لديها مرفق؟ لا تفتحه إذا لم تطلبه.
- هل يطلب المال أو كلمات المرور أو البيانات؟ جهة جدية لا تطلب منك أولا عبر تلك القناة.
- هل هناك أخطاء غريبة أو لهجة ليست لك؟
- هل يستعجلونك؟ الاندفاع هو السيناريو.
يستخدم التصيد الاحتيالي اسمك وبريدك الإلكتروني وأحيانًا منصبك: لقد بحثوا في LinkedIn. وليس البريد الجماعي. الإيماءة هي نفسها: تفتح التطبيق المعتاد.
احذر من إعلانات Google أو لافتات Google التي تستنسخ علامات تجارية ونطاقات غريبة مثلbrand.co.com. تكتب العنوان أو تفتح التطبيق المثبت.