Correo falso · ejemplos
Phishing: el correo que parece Hacienda o tu banco
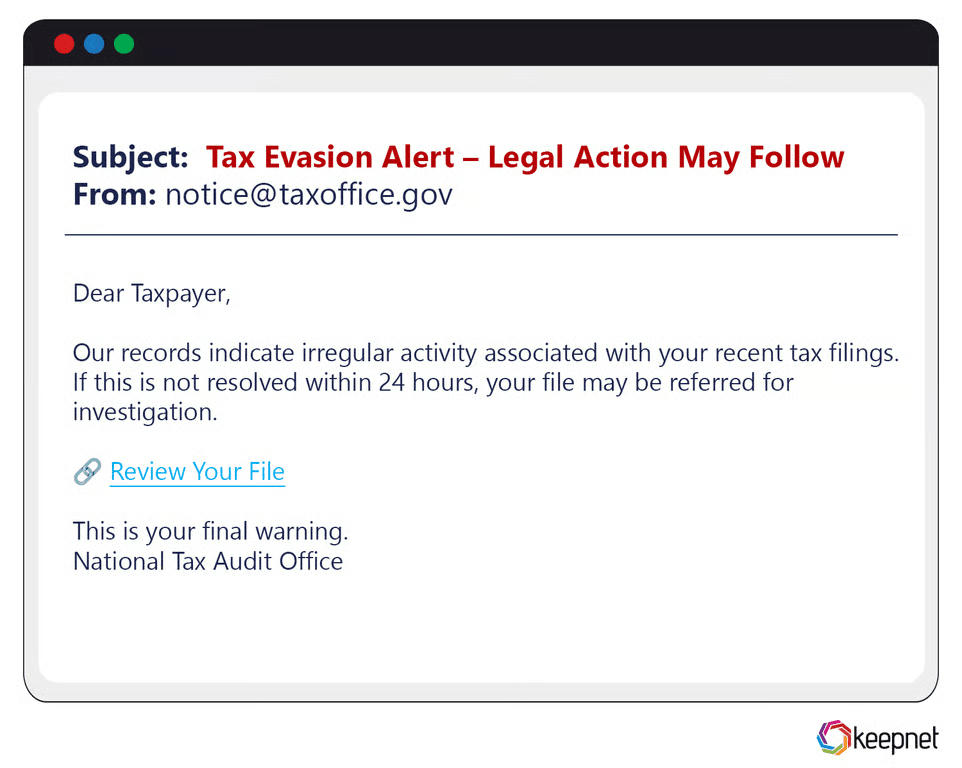
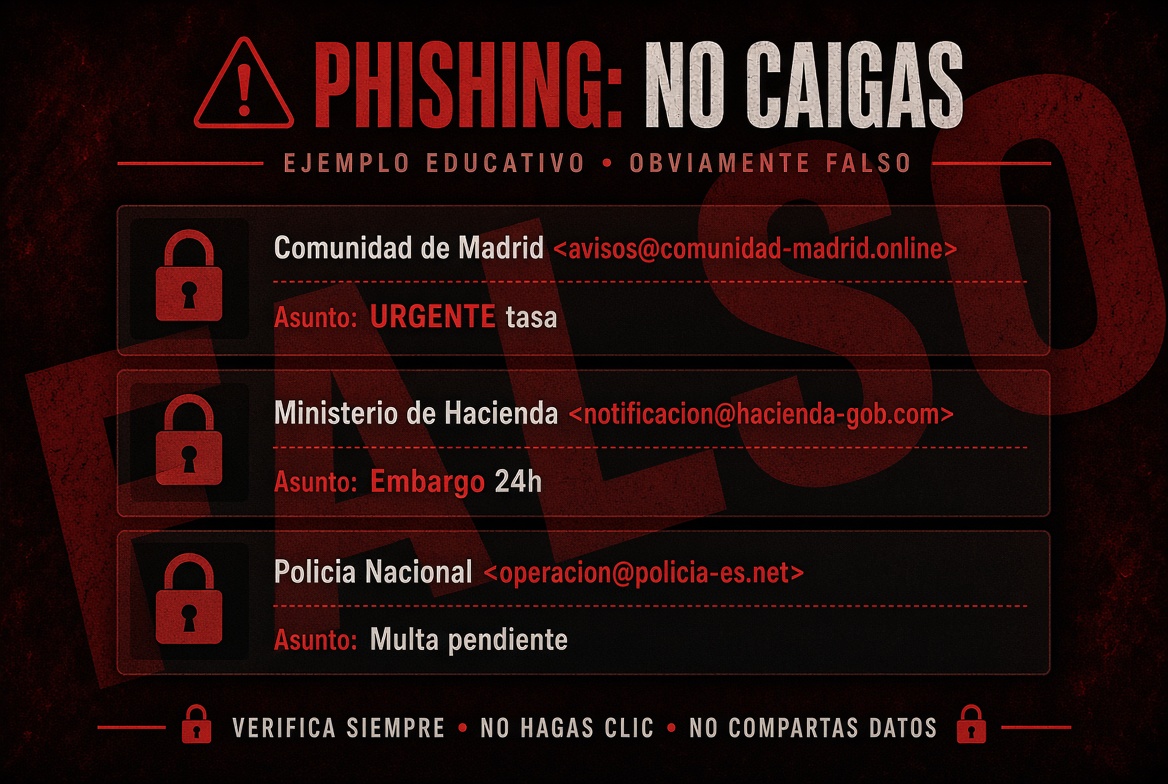
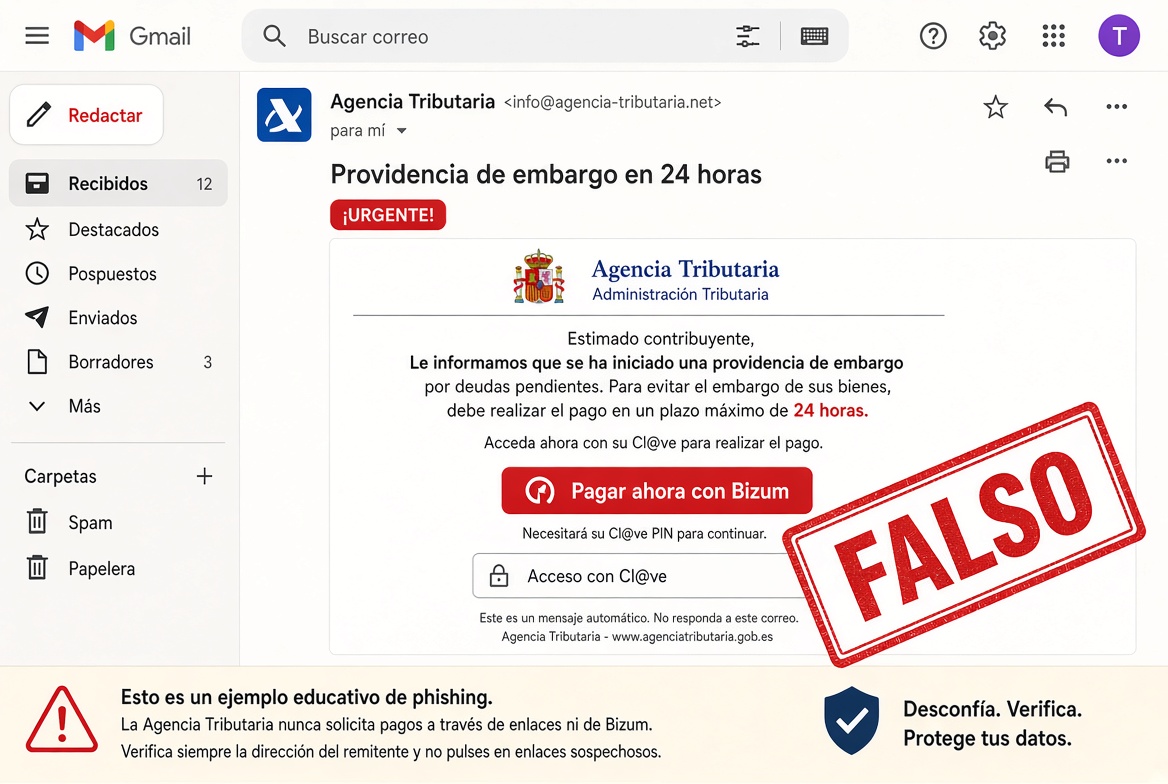
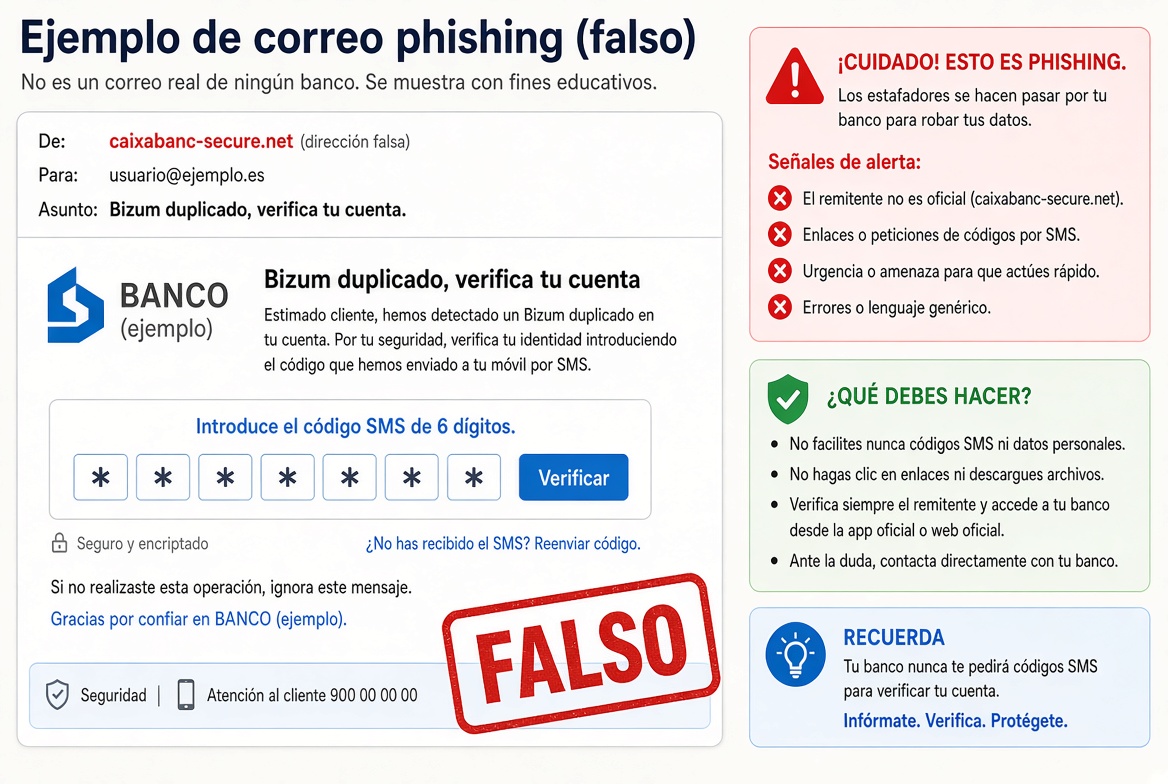
No “hackean” tu Gmail. Te mandan un decorado. El escudo está bien; el remitente y el botón, no. Abajo hay dos maquetas educativas —están marcadas FALSO.
Cómo funciona, paso a paso
- El cebo. Miedo (embargo, Bizum duplicado, multa) o premio (devolución de Hacienda).
- El remitente pintado. Lee la dirección completa:
agencia-tributaria.netno escorreo.aeat.es.caixabanc-secure.netno es el banco. - El enlace. No va a sede.agenciatributaria.gob.es. Va a una web clonada que pide Cl@ve, tarjeta o el SMS de 6 dígitos.
- El segundo acto. Con esa clave vacían la cuenta o instalan AnyDesk “para ayudarte”.
Hacienda no cobra en Bizum ni en cripto. El banco no te pide el SMS de firma por un correo. La Policía no abre un expediente con un PDF adjunto.
Qué mirar en 10 segundos
- ¿El dominio es exactamente el de la lista oficial?
- ¿Te piden un código que acaba de llegar al móvil? Cuelga el correo. Ese código es la llave.
- ¿Hay prisa de 24 h? Es el guion. La AEAT de verdad avisa en la sede y en papel, no con un botón rojo.
Si ya picaste
- Otro aparato: cambia claves del banco, del correo y de Cl@ve.
- 900 del plástico, no el del mensaje. 017. Denuncia.
Ocho preguntas antes de picar
- ¿Esperabas esa llamada, correo o SMS? Si no, puede ser cebo.
- ¿Sabes de quién es, de verdad? Si no puedes confirmarlo por otro canal, para.
- ¿Puedes comprobar el remitente ahora? Dirección completa, no el nombre pintado. El identificador de llamada también se finge.
- ¿El enlace va a un sitio que reconoces? Pasa el cursor; no pulses.
- ¿Lleva un adjunto? No lo abras si no lo pediste tú.
- ¿Pide dinero, claves o datos? Una entidad seria no te lo pide ella primero por ese canal.
- ¿Hay faltas raras o un tono que no es el suyo?
- ¿Te apuran? La prisa es el guion.
El spear phishing usa tu nombre, tu correo y a veces tu cargo: han mirado LinkedIn. El correo masivo no. El gesto es el mismo: tú abres la app de siempre.
Ojo con anuncios de Google o banners que clonan marcas y dominios raros del tipo marca.co.com. Escribes tú la dirección o abres la app instalada.